 تحرير سايلو
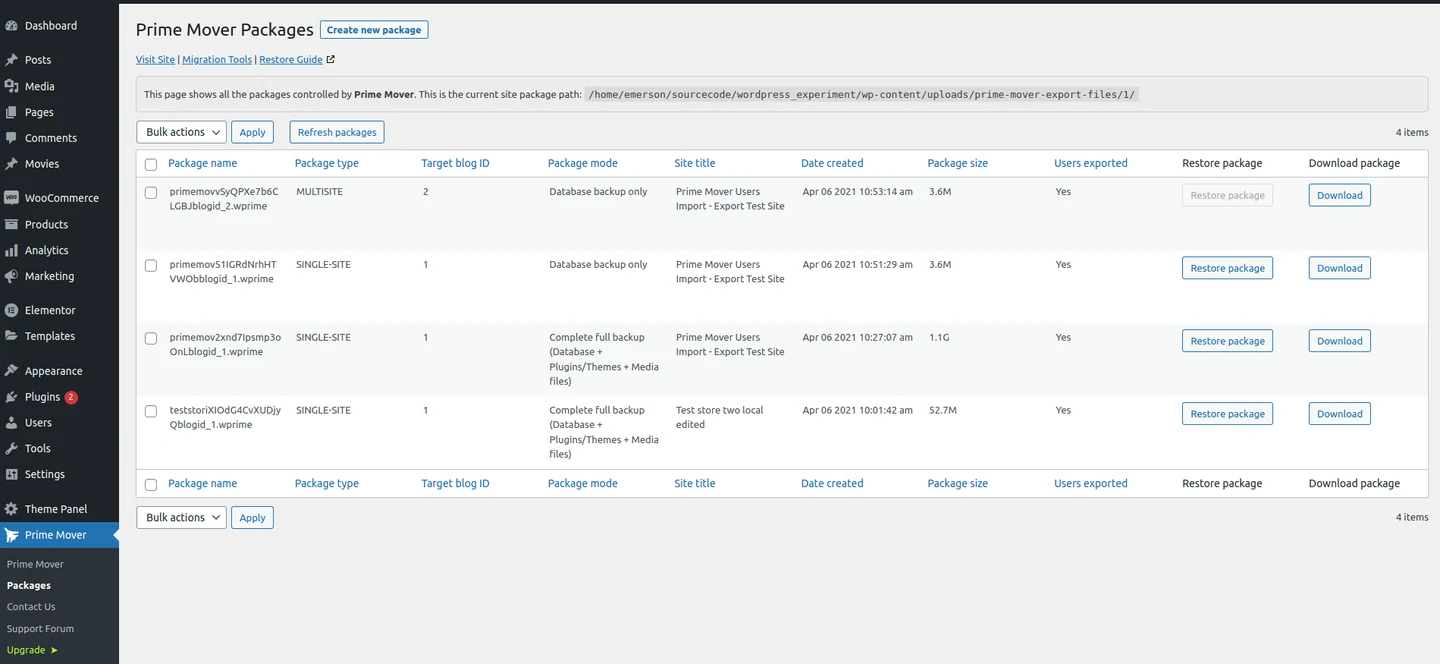
يحتاج أصحاب مواقع WordPress الذين يستخدمون إضافة Prime Mover للنسخ الاحتياطي ونقل المواقع إلى مراجعة إصدارها. فقد كشف تنبيه أمني عن ثغرة تؤثر في الإصدار 2.2.1 وما قبله، بينما يتضمن الإصدار 2.2.2 إصلاحًا للحماية بحسب سجل التغييرات الرسمي للإضافة.
المشكلة تخص طريقة تعامل الإضافة مع بعض البيانات عند تصدير الموقع أو استعادته. ويوضح السجل الأمني أن بيانات ضارة مخزنة في تعليق قد تتحول إلى خطر عند تشغيل المسؤول إحدى هذه العمليات. لذلك يهم التنبيه المواقع التي تستخدم الإضافة المتأثرة، ولا يعني وجود خلل في جميع مواقع WordPress.
الخطوة العملية هي فتح صفحة الإضافات في لوحة إدارة الموقع، والتحقق من رقم إصدار Prime Mover ثم تحديثه إلى 2.2.2 أو إصدار أحدث متاح من المصدر الرسمي. وإذا كان الموقع يديره شخص آخر، أرسل إليه اسم الإضافة ورقم الثغرة CVE-2026-115806، واطلب التأكد من إتمام التحديث قبل تشغيل عمليات النقل أو الاستعادة بها.
سُجل الإفصاح الأول عن المشكلة في 23 أكتوبر بتوقيت دبي، ثم نُشر سجلها في قاعدة CVE يوم 24 أكتوبر. ويصف السجل خطورتها بأنها حرجة؛ وهذا تقييم للخطر المحتمل، وليس تأكيدًا على تعرض كل موقع لاختراق. الإصلاح متاح بالفعل، ولا يعني تاريخ نشر التنبيه أنه صدر في اليوم نفسه.